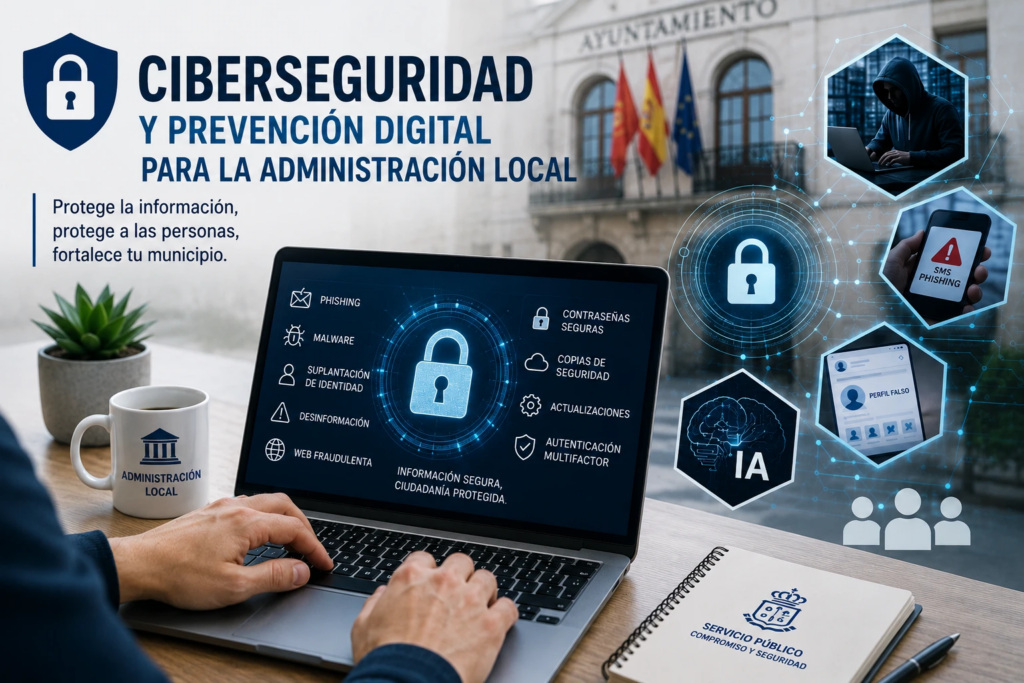
La ciberseguridad ya no es una cuestión exclusiva de departamentos técnicos o perfiles especializados 💻🔐. Hoy forma parte de la actividad diaria de cualquier administración pública, especialmente en el ámbito local, donde se gestionan datos personales, servicios digitales, expedientes administrativos, cuentas institucionales, dispositivos corporativos y comunicaciones con la ciudadanía.
Los ayuntamientos y entidades locales se enfrentan a un entorno digital cada vez más complejo 🌐. Las amenazas no se limitan a ataques informáticos sofisticados, sino que también incluyen riesgos cotidianos como el phishing, el vishing, el smishing, la suplantación de identidad, las webs fraudulentas, los perfiles falsos, la desinformación, el uso malicioso de la inteligencia artificial y otras técnicas de ingeniería social.
👉 La administración local es un objetivo especialmente sensible porque presta servicios esenciales, maneja información pública y privada, mantiene contacto directo con vecinos y vecinas, y utiliza cada vez más plataformas digitales, redes sociales, correos corporativos, aplicaciones de gestión y dispositivos conectados.
👉 La prevención digital permite reducir riesgos, proteger la información pública, reforzar la confianza ciudadana y mejorar la capacidad de respuesta ante incidentes de seguridad que pueden afectar al funcionamiento normal de los servicios municipales.
Los riesgos digitales pueden afectar a:
🔴 Cuentas de correo corporativo y comunicaciones internas.
🔴 Expedientes administrativos y datos personales de la ciudadanía.
🔴 Redes sociales institucionales y perfiles oficiales.
🔴 Dispositivos móviles, ordenadores y recursos tecnológicos municipales.
🔴 Servicios públicos digitales y plataformas de atención ciudadana.
🔴 Imagen institucional, reputación pública y confianza en la administración.
🔴 Vecinos y vecinas vulnerables ante fraudes, estafas o engaños digitales.
Se trata de amenazas que pueden comenzar con un simple correo electrónico, un enlace manipulado, una contraseña débil, una web fraudulenta o una llamada aparentemente legítima 📩📱, pero que pueden tener consecuencias importantes para la administración y para la ciudadanía.
Consecuencias:
• ⚠️ Pérdida o exposición de datos personales.
• 🔐 Compromiso de cuentas corporativas o perfiles institucionales.
• 💸 Fraudes económicos, ciberestafas y suplantaciones de identidad.
• 🏛️ Interrupción o deterioro de servicios públicos.
• 📉 Daño reputacional y pérdida de confianza ciudadana.
• 🧑💼 Responsabilidad del empleado público ante incidentes de seguridad.
• 🤖 Uso malicioso de la inteligencia artificial para engañar, manipular o automatizar ataques.
Por todo ello, resulta fundamental formar al personal de la administración local para que pueda identificar señales de alerta, aplicar medidas básicas de protección, actuar con responsabilidad en el uso de medios digitales y orientar adecuadamente a la ciudadanía ante situaciones de riesgo.
En este curso se abordarán:
🔎 Conceptos esenciales de ciberseguridad aplicados a la administración local.
🏛️ Esquema Nacional de Seguridad, NIS2 y protección de datos personales.
🔐 Contraseñas robustas, doble factor, cifrado, copias de seguridad y borrado seguro.
📩 Phishing, vishing, smishing, webs fraudulentas y ciberestafas.
🌐 Seguridad en redes WiFi, navegadores, enlaces, acortadores de URL y páginas web.
📱 Dispositivos móviles, BYOD, teletrabajo y uso seguro de recursos corporativos.
👥 Perfiles falsos, suplantación de identidad y cuentas falsas de cargos públicos.
📢 Seguridad en redes sociales institucionales y protección de la imagen pública.
🤖 Inteligencia artificial aplicada a la ciberdelincuencia y a la detección de amenazas.
🦠 Malware, documentos maliciosos, keyloggers, cryptojacking y ataques avanzados.
🛡️ Formación, concienciación, simulacros y cultura de ciberseguridad municipal.
⚖️ Responsabilidad legal del empleado público ante incidentes de seguridad.
📢 Este curso está diseñado para empleados y empleadas de la administración local que necesitan adquirir conocimientos prácticos para prevenir riesgos digitales, proteger la información pública, actuar con mayor seguridad en su puesto de trabajo y contribuir a una administración más preparada, responsable y resiliente.
🎓 Docente del curso: Cristóbal Trujillo Martín.
👥 Destinatarios del curso
Empleados y empleadas de la administración local que desarrollen funciones en ayuntamientos, entidades públicas municipales, organismos dependientes o servicios vinculados a la gestión pública local.
🎯 Objetivos didácticos
🔵 Adquirir conocimientos sobre ciberseguridad aplicados al ámbito municipal, con el fin de mejorar la protección de las administraciones, de la ciudadanía y de los propios empleados públicos frente a los riesgos presentes en internet, los sistemas de información y los servicios digitales municipales.
🔵 Comprender la importancia de aplicar medidas básicas de seguridad digital, como el uso de contraseñas robustas, el cifrado de datos, las copias de seguridad, las actualizaciones, el borrado seguro y la autenticación multifactor.
🔵 Reconocer y detectar las principales modalidades de phishing y fraude digital, incluyendo ataques por correo electrónico, SMS, llamadas telefónicas, redes sociales, aplicaciones de mensajería, webs fraudulentas, perfiles falsos y ciberestafas.
🔵 Analizar los fenómenos de desinformación y las nuevas amenazas digitales, identificando sus riesgos para la seguridad ciudadana, la reputación institucional y la confianza en la administración pública.
🔵 Conocer riesgos específicos de la administración local, como el compromiso del correo electrónico corporativo, el uso de dispositivos personales, el teletrabajo, el Shadow IT, las cuentas falsas de cargos públicos, el cryptojacking, los documentos maliciosos y los keyloggers.
🔵 Ofrecer ayuda, orientación y asesoramiento básico en materia de ciberseguridad a vecinos, vecinas y colectivos vulnerables, reforzando el papel de la administración local como referente de proximidad y confianza.
📘 Contenido del curso
MÓDULO I
✓ Introducción
✓ Seguridad informática
✓ Esquema Nacional de Seguridad y NIS2
• Esquema Nacional de Seguridad.
• Directiva europea sobre seguridad de redes y sistemas de información NIS2.
✓ Protección de datos personales
✓ Inteligencia artificial
✓ Formación y concienciación
✓ Hacker
✓ Cifrado
• Cifrado de las comunicaciones.
• Cifrado de datos y dispositivos de almacenamiento.
✓ Red oscura. Dark Web
✓ Malware, antivirus y antimalware
✓ USB malicioso
✓ Contraseñas
• Ejemplo real: robo de cuentas.
✓ Doble factor de autenticación
✓ Borrado seguro
✓ Copias de seguridad
✓ Actualizaciones
✓ Seguridad WiFi
• WiFi pública.
✓ Manipulación de enlaces web
✓ Posicionamiento SEO
✓ Acortadores de URL
✓ Páginas web “seguras” con cifrado
✓ Detección de páginas web maliciosas
✓ Herramientas gratuitas de apoyo
✓ Ingeniería social
✓ SIM duplicada y suplantación de identidad
MÓDULO II
✓ Phishing
• Ejemplos de phishing.
• Teléfono y vishing.
• Redes sociales y mensajería.
• SMS phishing.
• Phishing por email.
• Inteligencia artificial y phishing.
✓ Del equilibrio en la ciberseguridad
✓ Webs fraudulentas y compras seguras
✓ Correo electrónico
✓ Redes sociales
✓ Perfiles falsos en redes sociales
✓ Dispositivos móviles
✓ Navegadores web
✓ Extensiones y complementos del navegador
✓ Información y ayuda en ciberseguridad
✓ Privacidad
• Navegadores.
• Buscadores web.
✓ Desinformación
✓ Nuevas técnicas y métodos de ataque avanzados
• Malware complejo y avanzado.
• Amenaza persistente avanzada.
• Ataques de día cero.
• Ataques zero-click.
MÓDULO III
✓ Inteligencia artificial: ciberseguridad y ciberdelincuencia
• IA creando phishing.
• IA detectando phishing.
• IA creando malware.
• IA detectando malware.
✓ Ciberestafas
• Ciberestafas más frecuentes.
• Ciberestafas avanzadas con IA.
✓ Compromiso del correo electrónico corporativo
✓ Trae tu propio dispositivo personal: BYOD
✓ Cuentas falsas de alcaldes y cargos públicos
✓ Seguridad en redes sociales institucionales
✓ Criptominería no autorizada en recursos públicos: cryptojacking
✓ Uso de aplicaciones sin autorización: Shadow IT en la administración pública
✓ Seguridad de los dispositivos móviles corporativos
✓ Keyloggers físicos y virtuales en equipos de la administración
✓ Ataques mediante documentos Word, PDF maliciosos y otros documentos ofimáticos
✓ Ejercicios de ciberseguridad, simulacros y actividades de concienciación
✓ De la formación formal al aprendizaje real en la administración pública
✓ Búsqueda de perfiles con talento entre los empleados públicos
✓ Teletrabajo y ciberseguridad en la administración local
✓ Responsabilidad legal del empleado público ante incidentes de seguridad
ANEXO I. Ampliación malware y APT
✓ Formas de penetración de un APT en una organización
✓ Técnicas avanzadas de exfiltración de datos
🔄 Actualización / renovación
Este programa formativo es orientativo ya que el contenido de curso se actualiza constantemente con nuevos contenidos de interés.